
In questi giorni si è scatenato un vero e proprio terremoto mediatico in seguito alla votazione del Parlamento Europeo dello scorso 9 luglio. La seduta è stata preceduta da una mossa dell’ultimo minuto del Consiglio dell’UE, che ha reintrodotto il testo della proposta di legge nota come “Chat Control” all’interno di una procedura d’urgenza attivata solamente due giorni prima.
Poiché la notizia è rimbalzata sui social in modo spesso sbrigativo e allarmistico, cerchiamo di fare un quadro completo e oggettivo della situazione.
Cos’è e cosa prevede la proposta
La proposta di legge è stata originariamente avanzata dalla Commissione Europea con l’obiettivo dichiarato di contrastare l’adescamento dei minori e la diffusione di materiale pedopornografico online (CSAM).
Per raggiungere questo scopo, il testo prevede la scansione automatica e preventiva di messaggi privati, immagini, video e e-mail inviati da tutti gli utenti. I fornitori di servizi digitali — dalle app di messaggistica come WhatsApp, Signal e Telegram, ai provider di posta elettronica come Gmail o iCloud — verrebbero obbligati o autorizzati a utilizzare algoritmi di Intelligenza Artificiale e sistemi di hashing (una sorta di impronta digitale dei file). Questi strumenti servirebbero a confrontare i contenuti inviati dagli utenti con i database del materiale illecito già noto, o a intercettare pattern di testo sospetti legati all’adescamento.
Se l’algoritmo rileva un contenuto anomalo, la segnalazione scatta in automatico verso la piattaforma stessa e le autorità competenti, incluse quelle giudiziarie.
Legge provvisoria e definitiva: chiariamo le differenze
Un aspetto poco noto è che l’UE è già regolata da un regime provvisorio e volontario (il cosiddetto Chat Control 1.0). Introdotto nel 2021, consente alle Big Tech (come Meta, Google o Microsoft) di scansionare — appunto su base volontaria — le comunicazioni non protette da crittografia.
Questa deroga temporanea alle regole sulla privacy è scaduta ad aprile 2026. Il voto del 9 luglio serviva proprio a decidere su un’ulteriore estensione della misura fino al 2028. Le votazioni, svoltesi durante l’ultimo giorno di plenaria prima della pausa estiva, hanno registrato 276 voti favorevoli, 314 contrari e 17 astenuti. Non avendo raggiunto la maggioranza assoluta necessaria per rigettare il testo (fissata a 361 voti), la proroga è stata tecnicamente approvata.
Parallelamente, esiste la proposta per la legge definitiva, il “Chat Control 2.0”. Non ancora attiva, vorrebbe rendere questi controlli obbligatori per tutte le piattaforme. Su questo fronte, però, si registra uno stallo politico totale tra il Parlamento Europeo e i governi dei singoli Stati membri in seno al Consiglio dell’UE.
Il nodo critico di Chat Control 2.0
Il punto più critico dell’intero impianto normativo tocca da vicino la privacy di milioni di persone: la crittografia End-to-End (E2EE), utilizzata da app come WhatsApp e Signal.
La crittografia End-to-End (E2EE) è un sistema di comunicazione in cui solo i legittimi interlocutori possono leggere i messaggi scambiati. I dati vengono cifrati sul dispositivo del mittente e decifrati solo su quello del destinatario, impedendo a terzi — compresi provider di servizi, hacker o autorità — di intercettare o leggere il contenuto in chiaro.
Per aggirare questo ostacolo e permettere la scansione, la legge richiederebbe l’adozione del cosiddetto Client-Side Scanning: i messaggi verrebbero analizzati dagli algoritmi direttamente sullo smartphone dell’utente, un istante prima di essere cifrati e inviati.
Gli esperti di sicurezza e i difensori dei diritti digitali definiscono questo sistema una vera e propria sorveglianza di massa preventiva, evidenziando il rischio elevatissimo di “falsi positivi” (contenuti leciti scambiati per illeciti dall’IA) e il pericolo che tali vulnerabilità di sistema vengano sfruttate da hacker o governi autoritari.
Per ora i nostri dati sono al sicuro, ma continueranno ad esserlo?
Il Parlamento ha inserito un emendamento fondamentale che esclude categoricamente da questa scansione tutte le comunicazioni protette da crittografia end-to-end. È qui che si trova il collo di bottiglia che sta bloccando il progetto.
Il testo modificato dal Parlamento è tornato al Consiglio dell’UE, che ha tre mesi di tempo (fino a ottobre 2026) per decidere se accettare l’esclusione della crittografia o aprire un negoziato.
La posizione dell’Italia e lo scacchiere europeo
Inizialmente l’Italia figurava tra i sostenitori della proposta, ma negli ultimi mesi ha espresso forti perplessità riguardo alla privacy e ai rischi di sicurezza informatica per i cittadini. Il nostro Paese vive oggi una forte spaccatura interna: mentre a livello di rappresentanza diplomatica nel Consiglio dell’UE l’Italia ha mantenuto un profilo prudente, preferendo l’astensione e criticando i metodi frettolosi di Bruxelles, la maggioranza degli europarlamentari italiani ha invece votato a favore della misura in Parlamento.
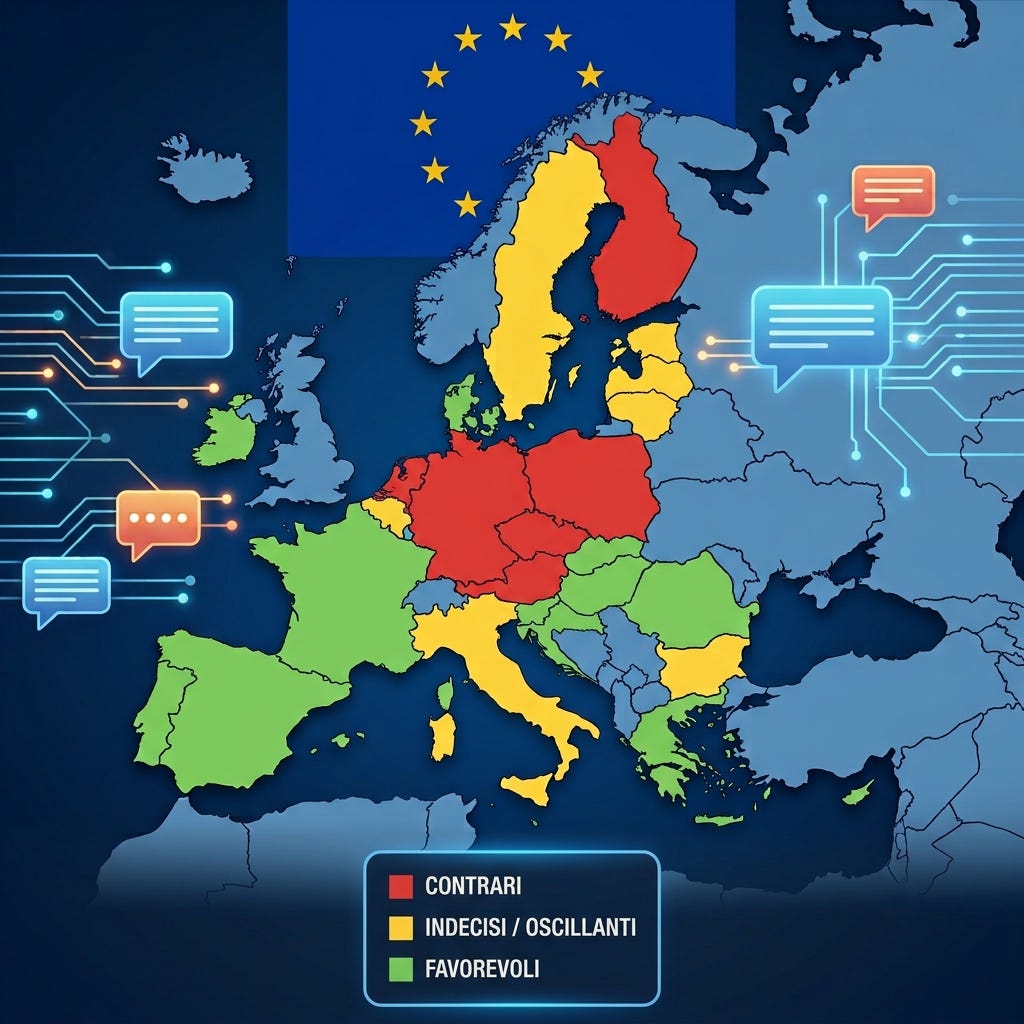
Sul fronte internazionale, l’Europa è spaccata in due:
Favorevoli: guidati da Spagna (storicamente la più intransigente) e Francia, affiancate da Ungheria e Danimarca, che spingono per la linea dura della sicurezza.
Contrari: guidati dall’asse Germania-Austria, con il supporto di Polonia, Paesi Bassi e Finlandia, fermi nel ritenere la proposta incompatibile con le libertà democratiche.
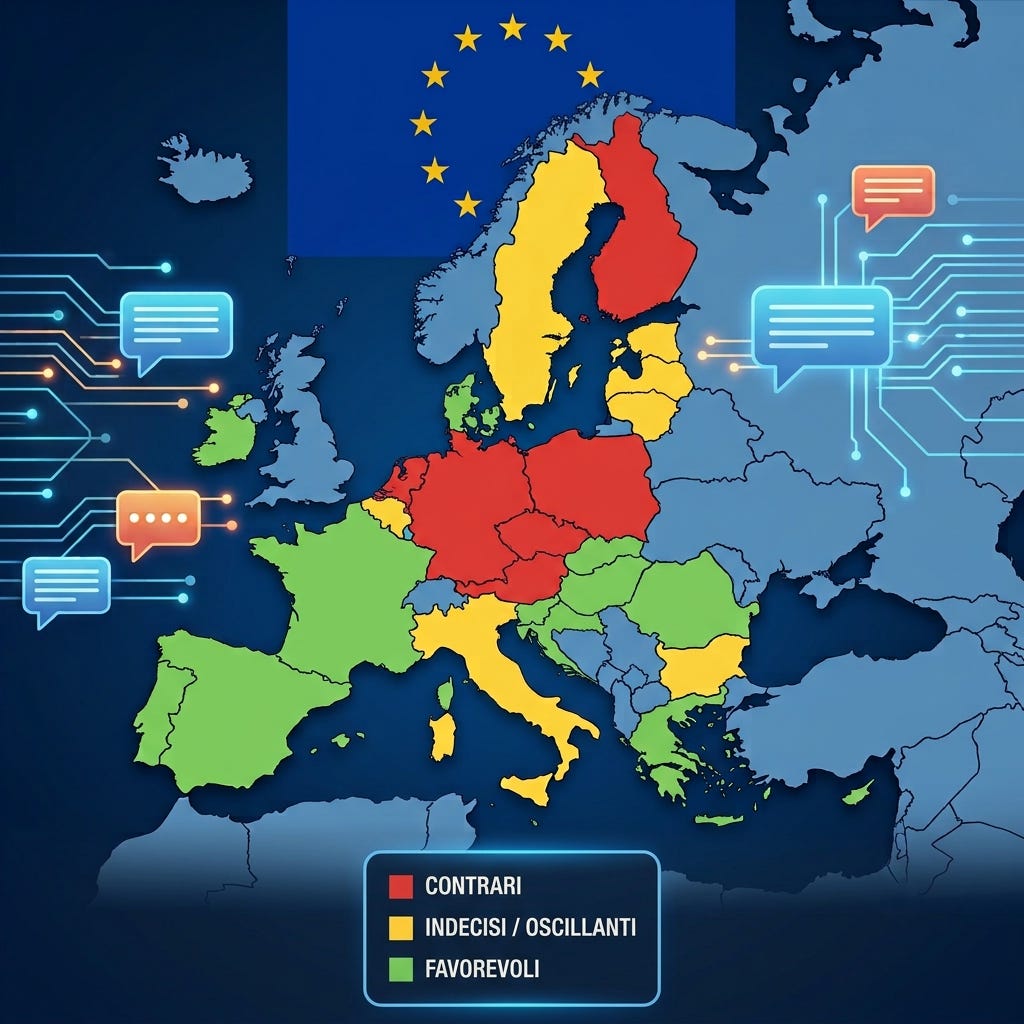
Figura 2. Mappa indicativa sull’orientamento diplomatico dimostrato dai singoli Paesi
Conclusioni
Ancora una volta, ci troviamo dinanzi a un’Europa divisa, con linee politiche divergenti sia tra le istituzioni sia all’interno dei singoli Stati membri, come dimostra il caso italiano.
L’auspicio è che, indipendentemente dall’accordo finale che verrà raggiunto dagli organi dell’Unione, vengano attuate misure capaci di tutelare i minori senza per questo sacrificare i diritti fondamentali e la sicurezza digitale dei cittadini.
Continueremo a seguire il dossier con attenzione e interesse e invitiamo tutti a una riflessione su questo tema tanto importante, quanto delicato.
Riferimenti istituzionali
Proposta di legge (Gazzetta Ufficiale dell’UE): https://eur-lex.europa.eu/homepage.html?locale=it. Nella barra di ricerca, inserire il codice COM(2022)209 per la versione completa in lingua italiana
Avanzamento della proposta (European Parliament): https://oeil.europarl.europa.eu/oeil/en/procedure-file?reference=2022/0155(COD)
Autore: Marco Bonaita